WatchGuard’a göre zararlı yazılım artışı %2.000’i aştı, KOBİ nasıl korunur?
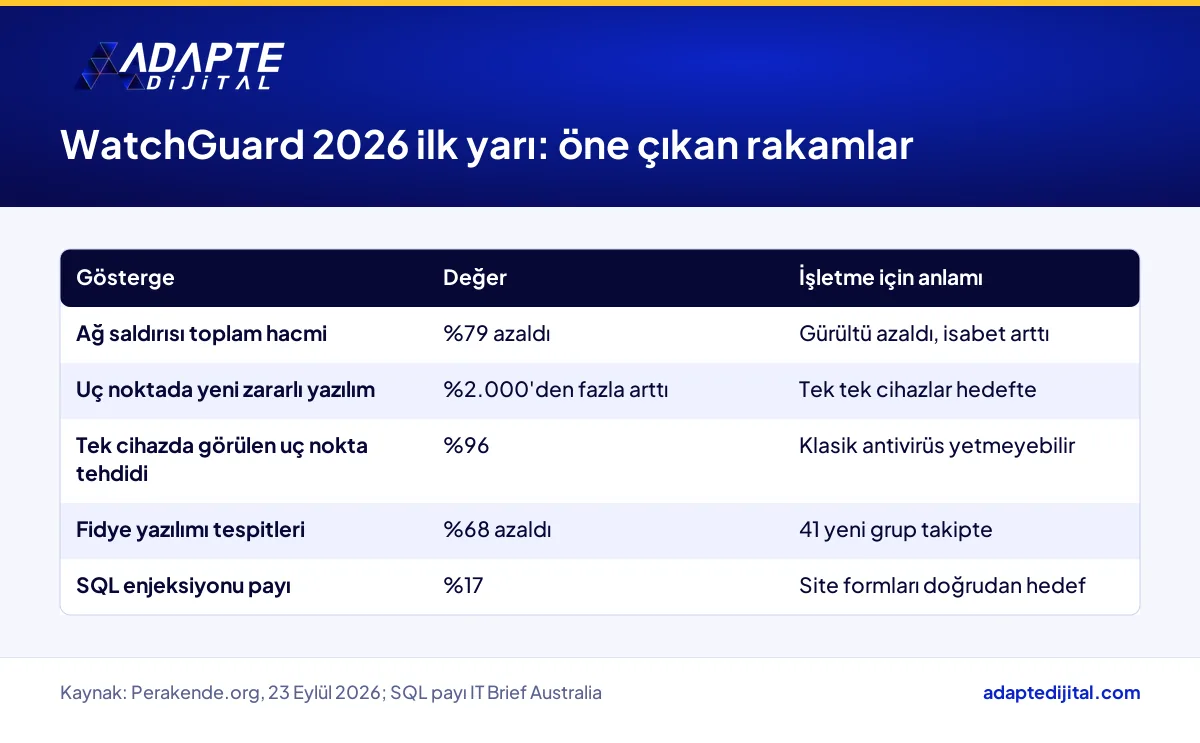
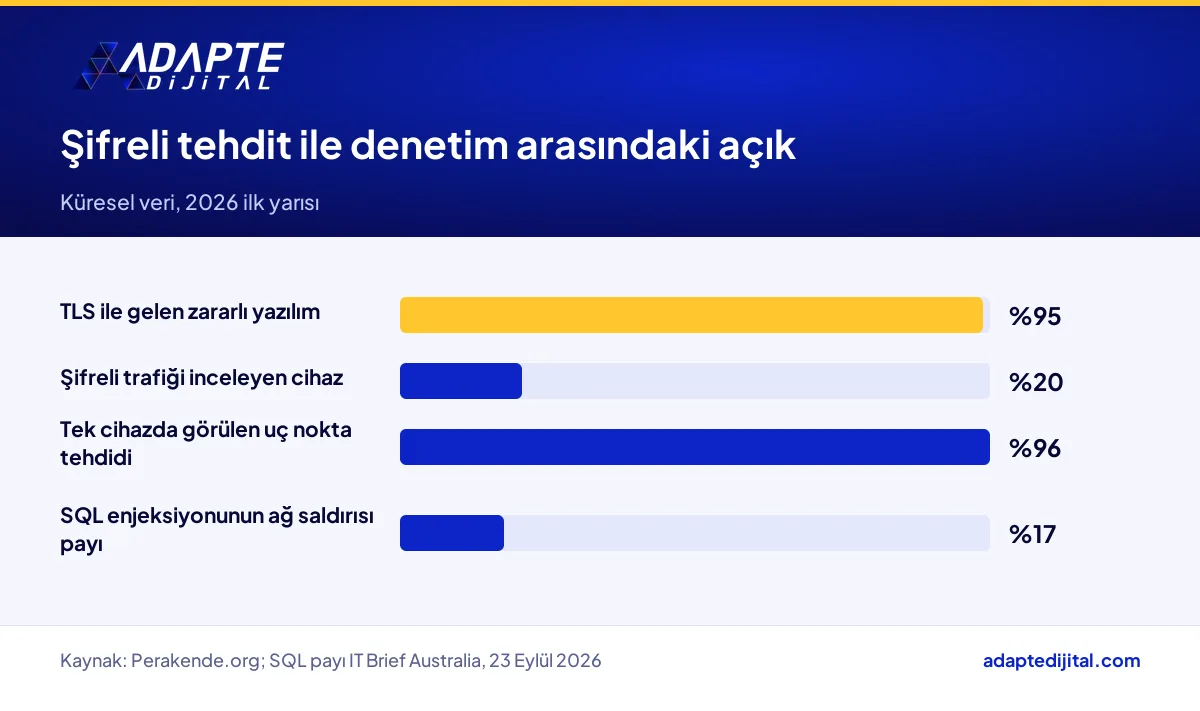
WatchGuard Technologies, 2026’nın ilk yarısına ait küresel tehdit raporunda ağ saldırılarının toplam hacminin %79 azaldığını, uç noktalarda yeni zararlı yazılım tespitlerinin ise %2.000’den fazla arttığını açıkladı (Perakende.org, 23 Eylül 2026). Rapora göre zararlı yazılımların %95’i şifreli TLS bağlantısı üzerinden geliyor, şifreli trafiği inceleyen kurulu cihaz oranı ise %20’de kalıyor.
Bu tablo, 2026 sonbaharında Türkiye’de e-ticaret sitesi ve mağaza ağı işleten KOBİ’ler için şunu söylüyor: saldırı sayısı düşse de saldırı daha isabetli. Kasadaki POS bilgisayarı, depodaki dizüstü ve sitenin yönetim paneli artık tek tek hedef alınıyor. Rakamlar küreseldir; raporda Türkiye ya da perakende kırılımı bulunmuyor.
WatchGuard 2026 ilk yarı raporu saldırıların yönü hakkında ne söylüyor?
BU BÖLÜMÜN ÖZETİ
- %79 düşüş neyi ölçüyor?
- Uç noktadaki %2.000’lik artış ne anlatıyor?
- Raporun verisi nereden geliyor?
Saldırıların azaldığını değil, yön değiştirdiğini söylüyor. Habere göre saldırganlar yapay zekâ destekli araçlarla yüksek hacimli saldırılardan hedefe özel zararlı yazılıma, düşük yoğunluklu taramaya ve kimlik bilgisiyle erişime kayıyor. Gürültü azalıyor, isabet artıyor. Bu yüzden alarm sayısına bakıp rahatlamak yanlış sonuca götürüyor.
%79 düşüş neyi ölçüyor?
Bu oran, ağ saldırılarının toplam hacmindeki yıllık düşüşü gösteriyor. WatchGuard’ın kendi panosunda başka metrikler de yer alıyor; onlar aynı ölçüm değil ve bu oranla karıştırılmamalı. Hacim düşüşü, hedefli saldırının azaldığı anlamına gelmiyor.
Uç noktadaki %2.000’lik artış ne anlatıyor?
Perakende.org artışı %2.000’in üzerinde veriyor, IT Brief Australia ise %2.065 olarak yazıyor. Yorumu tek cümle: daha önce görülmemiş zararlı yazılım, bilgisayar ve telefon gibi uç cihazlarda patlıyor.
Raporun verisi nereden geliyor?
WatchGuard bu raporu yılda iki kez yayımlıyor ve müşteri cihazlarından toplanan veriye dayanıyor. Rapor sayfası WatchGuard güvenlik merkezinde yer alıyor. Örneklemin kaç cihazdan oluştuğu haberde yok; oranları eğilim olarak okumak daha doğru.
Zararlı yazılım bir KOBİ’nin ağına nereden giriyor?
BU BÖLÜMÜN ÖZETİ
- Şifreli trafik neden kör nokta oluyor?
- Eski yazılım hâlâ bu kadar önemli mi?
- Kimlik bilgisi neden yeni hedef?
Üç kapıdan giriyor: şifreli bağlantı, güncellenmemiş eski yazılım ve çalınan kullanıcı bilgisi. Raporda zararlı yazılımın %95’i TLS ile ulaşıyor. IT Brief’e göre CVE referanslı 44 imzanın 31’i on yıllık açıkları hedefliyor. Kimlik bilgisi ise saldırganın kapıyı kırmadan anahtarla girmesi demek.
Şifreli trafik neden kör nokta oluyor?
Kilit simgeli bağlantı içeriğin güvenli olduğunu değil, yolun şifreli olduğunu gösteriyor. Güvenlik duvarı bu trafiği açıp bakmıyorsa zararlı dosya göz göre göre içeri giriyor. Kurulu cihazların yalnız %20’si bu incelemeyi yapıyor; yani beş cihazdan dördünde kapı aralık.
Eski yazılım hâlâ bu kadar önemli mi?
Evet. IT Brief’e göre CVE referanslı 44 imzanın 31’i on yıllık açıkları hedefliyor ve imzaların medyan açığı 2014 tarihli. Güncellenmemiş bir eklenti ya da sunucu, saldırgana hazır bir giriş kapısı bırakıyor.
Kimlik bilgisi neden yeni hedef?
Çalınan bir şifreyle giren saldırgan, sistemde normal kullanıcı gibi görünüyor. Bu da alarm üretmeden ilerlemesini kolaylaştırıyor. Ortak kullanılan kasa şifresi ya da paylaşılan panel hesabı bu riski büyütüyor.
WatchGuard’ın bulguları hangi işletmeleri nasıl etkiler?
BU BÖLÜMÜN ÖZETİ
- Kazanan kim olur?
- Kim zorlanır?
- Dolaylı etkilenen sektörler hangileri?
En çok, web sitesinde form ve arama kutusu bulunan e-ticaret işletmelerini ve birden fazla şubede ortak ağ kullanan perakendecileri etkiliyor. Tek cihaz hedefleyen saldırı, şube sayısı arttıkça riski çoğaltıyor. Muhasebe ve lojistik firmaları ise tedarik zincirindeki bağlantı üzerinden etkilenebilir.
Kazanan kim olur?
Yama yönetimini düzenli yapan, şifreli trafiği denetleyen ve çok adımlı doğrulama kullanan işletmeler öne geçiyor. Müşteri verisini koruyan site, alışverişte güveni de koruyor.
Kim zorlanır?
Siteyi yıllar önce kurdurup bir daha dokunmayan butik mağazalar, eski eklentilerle çalışan WordPress siteleri ve kasada ortak şifre kullanan zincir mağazalar zorlanıyor. Bu işletmelerde açık genellikle fark edildiğinde iş işten geçmiş oluyor.
Dolaylı etkilenen sektörler hangileri?
Pazaryeri entegrasyonu yapan yazılımcılar, kargo ve ödeme altyapısı sağlayan firmalar ve perakendeciye hizmet veren muhasebe büroları bu zincirin parçası. Bir halkadaki zayıflık, bağlı tüm işletmelere yayılabiliyor.
WatchGuard raporu e-ticaret sitesinin dijital güvenliği için ne anlama geliyor?
BU BÖLÜMÜN ÖZETİ
- Arama görünürlüğü nasıl etkilenir?
- Pazaryeri ve panel hesapları neden risk?
- Yeni ürün sayfaları saldırı yüzeyini büyütür mü?
Web siteniz doğrudan hedefte. IT Brief’e göre SQL enjeksiyonu ağ saldırısı tespitlerinin %17’sini oluşturuyor; bu saldırı form ve arama kutularından giriyor. Ele geçirilen sitenin arama görünürlüğü düşebilir, reklam ve pazar yeri hesapları risk altına girebilir.
Arama görünürlüğü nasıl etkilenir?
Zararlı kod enjekte edilen sayfalar arama motorlarında uyarı etiketiyle çıkabiliyor. Bu durumda organik trafik düşüyor ve kasa dönmüyor. Temizlik sonrası güveni geri kazanmak ise zaman alıyor.
Pazaryeri ve panel hesapları neden risk?
Mağaza paneli, pazaryeri satıcı hesabı ve reklam hesabı aynı e-postaya bağlıysa tek şifre hepsini açıyor. Ürün fiyatı ya da SKU listesi değiştirilen bir hesap, sipariş tarafında ciddi kayba yol açıyor.
Yeni ürün sayfaları saldırı yüzeyini büyütür mü?
Evet, her yeni form ve kampanya sayfası denetlenmesi gereken bir kapı ekliyor. Yeni kategoriye açılan markalar, örneğin Pınar’ın soğuk kahve girişinde olduğu gibi, lansman sayfalarını bu gözle de kontrol etmeli.
Fidye yazılımındaki %68 düşüş KOBİ’ye rahat nefes aldırır mı?
BU BÖLÜMÜN ÖZETİ
- 41 yeni grup ne demek?
- Yedekleme neden hâlâ ilk savunma?
- Bu rakamlar yatırım kararı için kullanılabilir mi?
Hayır, aldırmıyor. Rapora göre fidye yazılımı tespitleri %68 azaldı ama aynı dönemde 41 yeni fidye yazılımı grubu takip edildi. Tespit sayısı düşerken oyuncu sayısı artıyor. WatchGuard CISO’su Corey Nachreiner de uyarı sayısındaki düşüşün saldırganları daha az tehlikeli yapmadığını vurguluyor (IT Brief).
41 yeni grup ne demek?
Her yeni grup, farklı yöntem ve farklı hedef listesi demek. Yorumu tek cümle: tehdit dağılıyor, tek bir önlemle kapatılamıyor.
Yedekleme neden hâlâ ilk savunma?
Fidye saldırısında sizi kurtaran şey düzenli ve ağdan ayrı tutulan yedektir. Ürün kataloğu, müşteri listesi ve muhasebe kayıtları rafta yatıyor gibi dursa da işletmenin asıl sermayesi.
Bu rakamlar yatırım kararı için kullanılabilir mi?
Hayır. Bu yazı bilgi amaçlıdır, yatırım tavsiyesi değildir. Rakamlar güvenlik önceliklerini sıralamak için bir çerçeve sunuyor; perakende gündemini sizin için yorumladığımız perakende sayfamızda diğer gelişmeleri de aynı gözle ele alıyoruz.
İşletme sahibi WatchGuard raporundan sonra bu hafta neyi kontrol etmeli?
BU BÖLÜMÜN ÖZETİ
- Güvenlik duvarınız şifreli trafiği açıp inceliyor mu?
- Sitedeki her eklenti güncel mi?
- Ortak şifreler kaldırıldı mı?
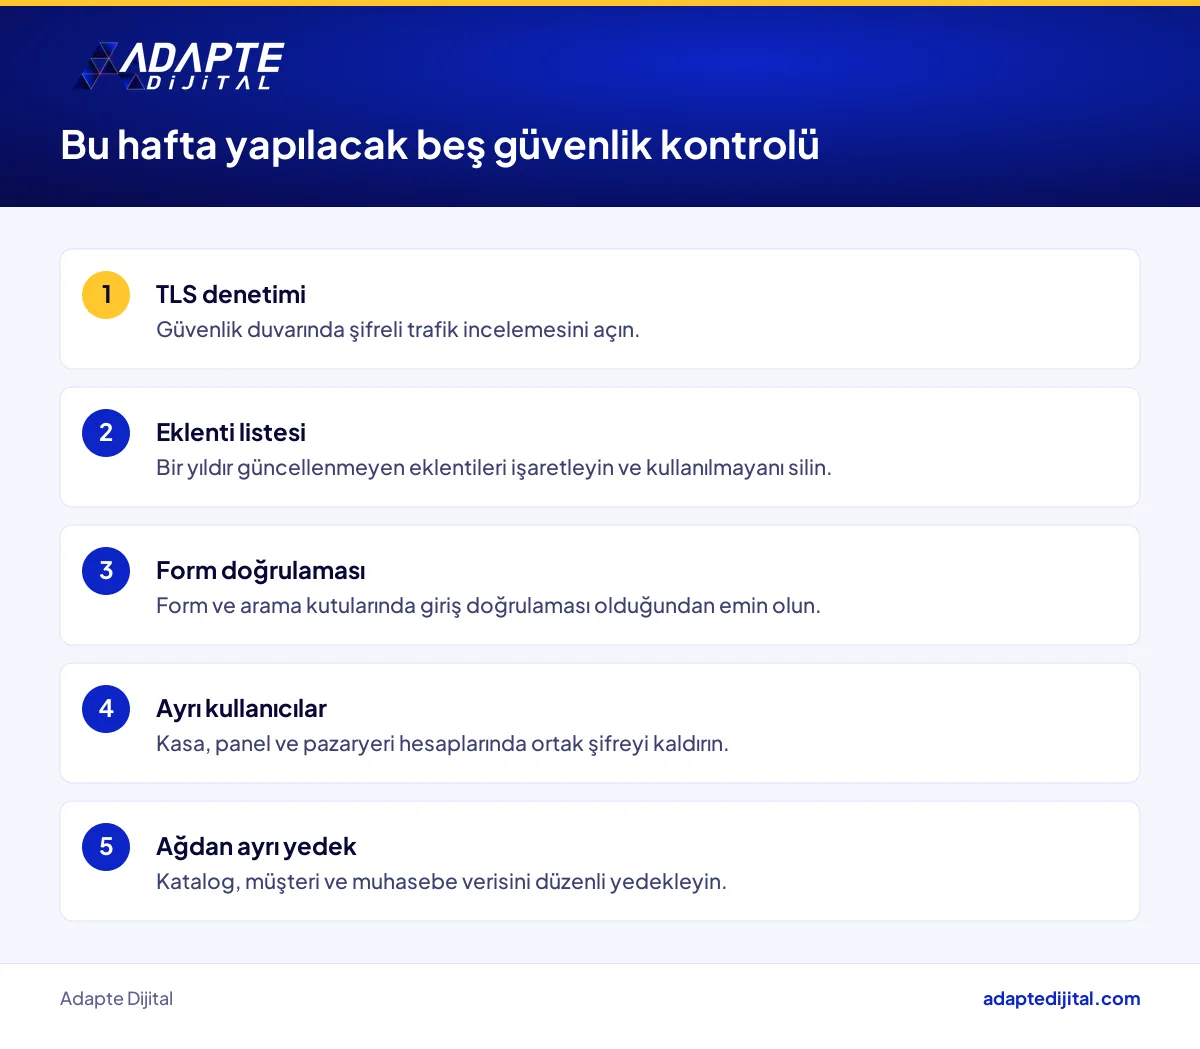
Üç kontrol bu hafta yapılabilir: güvenlik duvarında TLS denetiminin açık olup olmadığı, sitedeki eklenti ve sunucu sürümleri ve kritik hesaplarda çok adımlı doğrulama. Her biri kısa sürede netleşir; maliyet için kendi teklifinizi alın.
Güvenlik duvarınız şifreli trafiği açıp inceliyor mu?
Ağ cihazınızın yönetim panelinde TLS ya da HTTPS denetimi ayarını bulun. Kapalıysa kurulumu yapan firmadan açılmasını ve şube cihazlarına yayılmasını isteyin.
Sitedeki her eklenti güncel mi?
Yönetim panelindeki eklenti listesini çıkarın ve bir yıldır güncellenmeyenleri işaretleyin. Kullanılmayanı silin; formlara ve arama kutusuna giriş doğrulaması eklendiğinden emin olun.
Ortak şifreler kaldırıldı mı?
Kasa, panel ve pazaryeri hesaplarında herkese ayrı kullanıcı açın, çok adımlı doğrulamayı zorunlu yapın. Bu dönüşümü süreç ve yazılım tarafıyla birlikte dijital dönüşüm yönetimi kapsamında biz de yürütüyoruz. Takasla eski cihaz alan perakendeciler için cihaz verisi de ayrı bir başlık; MediaMarkt’ın kapıda geri alım modelini bu açıdan da okuyabilirsiniz.
Hızlı Özet
- WatchGuard’a göre 2026 ilk yarısında ağ saldırılarının toplam hacmi %79 azaldı (Perakende.org).
- Uç noktalarda yeni zararlı yazılım tespitleri %2.000’den fazla arttı (Perakende.org; IT Brief %2.065).
- Zararlı yazılımın %95’i TLS ile geliyor, şifreli trafiği inceleyen cihaz oranı %20 (Perakende.org).
- Fidye yazılımı tespitleri %68 düşerken 41 yeni grup takip edildi (Perakende.org).
- Rakamlar küreseldir; Türkiye ve perakende kırılımı raporda yer almıyor.
Kısa Sözlük
- Uç nokta
- Uç nokta, ağa bağlanan bilgisayar, telefon ve POS gibi cihazlar için kullanılan güvenlik terimidir.
- TLS denetimi
- TLS denetimi, şifreli bağlantıdaki içeriğin güvenlik cihazında açılıp incelenmesi için kullanılan bir yöntemdir.
- SQL enjeksiyonu
- SQL enjeksiyonu, site formlarına zararlı komut yazılarak veritabanına erişilmesi için kullanılan bir saldırı türüdür.
Sık Sorulan Sorular
Rapor küresel veriye dayanıyor ve Türkiye kırılımı vermiyor. Yine de şifreli trafik, eski yazılım ve kimlik bilgisi riskleri her ülkedeki işletme için geçerli.
Evet. Rapora göre saldırılar hedefe özel ve düşük yoğunluklu taramaya kayıyor. Form ve arama kutusu olan her site SQL enjeksiyonu için potansiyel hedef.
Yeterli değil. Uç nokta tehditlerinin %96’sı yalnız tek bir cihazda görülüyor; bu da imza tabanlı klasik korumanın yeni tehditleri kaçırabileceğine işaret ediyor.
Sıradaki Adım
Ağınızda ve sitenizde hangi kapının açık olduğunu birlikte görmek isterseniz uzmanına danışın formunu doldurun; ekibimiz işletmenize göre bir kontrol planı çıkarsın.
Kaynaklar: Perakende.org, 23 Eylül 2026 · IT Brief Australia, 23 Eylül 2026 · WatchGuard Internet Security Report sayfası
Güncelleme: Ekim 2026